Is security awareness training verplicht? Wetten en normen in 2026
CyberPulse · Laatst bijgewerkt: 15 november 2026
In het kort
Er is geen algemene trainingsplicht voor elk bedrijf. Die kan wel volgen uit een wet, een norm of je contracten. Bepaal eerst welk kader geldt; richt daarna training én bewijs daarop in.
De Cyberbeveiligingswet, DORA, BIO2, NEN 7510 en ISO 27001 stellen verschillende eisen. Hieronder zie je welke route bij jouw organisatie past, zonder elk wetsartikel apart te hoeven lezen.
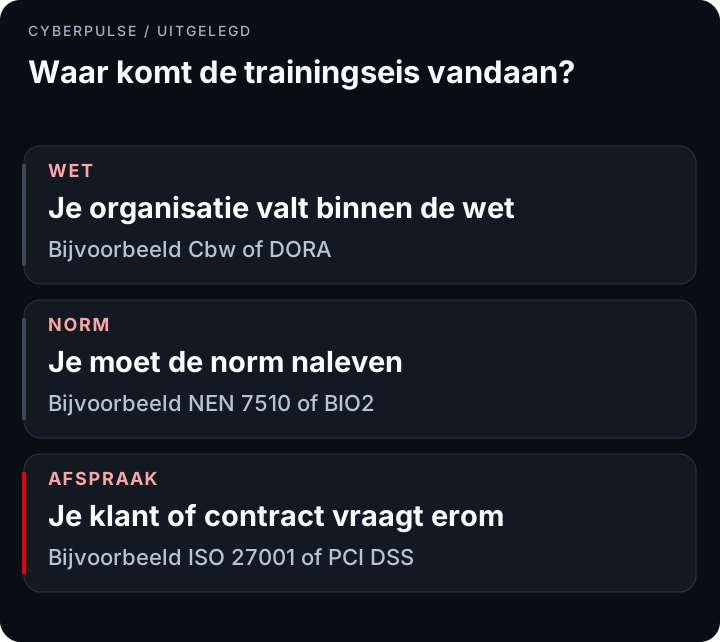
Waar komt de verplichting vandaan?
Een norm kan ook wettelijk zijn verankerd of via een contract gelden. De routes sluiten elkaar dus niet uit. Een zorgaanbieder kan bijvoorbeeld tegelijk met NEN 7510, de AVG en de Cyberbeveiligingswet te maken hebben.
Welke wetten en normen gelden voor jou?
Cyberbeveiligingswet en NIS2
De Nederlandse Cyberbeveiligingswet (Cbw) geldt sinds 15 augustus 2026. De zorgplicht omvat cyberhygiëne en opleiding in cyberbeveiliging. Voor uitvoerende bestuurders geldt daarnaast een eigen trainingseis met certificaat.
De wet raakt ongeveer 8.000 organisaties in 18 sectoren. Kijk naar je sector, omvang, verbonden ondernemingen en uitzonderingen. De vuistregel is 50 of meer fte, of zowel een jaaromzet als balanstotaal boven €10 miljoen. Sommige soorten organisaties vallen ongeacht hun omvang onder de wet. Gebruik de NCSC-scopecheck voor je eigen situatie.
Lees verder: Cbw-trainingseisen, medewerkerstraining en bestuurderstraining.
DORA: financiële sector
Sinds 17 januari 2025 moeten financiële entiteiten binnen de reikwijdte van DORA awareness- en weerbaarheidstraining opnemen als verplichte opleidingsmodules. Artikel 13(6) noemt alle medewerkers en het senior management, met diepgang passend bij hun functie. Controleer de uitzonderingen in artikel 2; niet elk financieel kantoor of elke ICT-leverancier valt automatisch onder dezelfde eisen.
Lees verder: DORA security awareness training.
BIO2: overheid en contractanten
BIO2-maatregel 6.03.02 vraagt dat medewerkers en contractanten met systeemtoegang binnen drie maanden na indiensttreding aantoonbaar een training I-bewustzijn succesvol hebben gevolgd. Regelmatige scholing en actieve steun van het management horen er ook bij. Leveranciers krijgen ermee te maken via de afspraken met hun overheidsklant.
Lees verder: BIO2 awareness training.
NEN 7510: zorg
De IGJ verwacht dat zorgaanbieders aantoonbaar volgens NEN 7510 werken. Awareness is onderdeel van de norm. Een organisatiecertificaat is niet wettelijk verplicht; een werkend managementsysteem en regelmatige onafhankelijke beoordelingen wel. De IGJ noemt minstens één beoordeling per drie jaar.
Lees verder: NEN 7510 awareness training.
AVG: passende maatregelen
De AVG schrijft geen specifieke cursus of trainingsfrequentie voor. Artikel 32 vraagt passende beveiligingsmaatregelen; instructie en training kunnen daarvan onderdeel zijn. De FG houdt volgens artikel 39(1)(b) onder meer toezicht op bewustmaking en opleiding. Onderbouw je aanpak vanuit de risico’s van je gegevensverwerking.
Lees verder: AVG en security awareness.
ISO 27001 en andere afspraken
Bij ISO 27001 zijn competentie (7.2), bewustzijn (7.3) en awareness-training (Annex A 6.3) relevant. De toepasselijkheid van beheersmaatregelen onderbouw je in je ISMS. Klanten kunnen certificering contractueel verlangen.
PCI DSS is een contractuele standaard voor kaartgegevens. De relevante trainingseisen staan in 12.6: een formeel programma, training bij de start en minstens jaarlijks, inclusief phishing en social engineering. Welke eisen je moet aantonen hangt ook af van je beoordelingsroute.
Ook SOC 2 en TISAX kunnen aanleiding zijn voor aantoonbare training. Cyber Essentials stelt op zichzelf geen awareness-trainingseis. CIS Controls en NIST CSF geven juist bruikbare richtlijnen; ze zijn niet automatisch een wettelijke plicht.
Lees verder: ISO 27001 en PCI DSS.
Welk bewijs moet je bewaren?
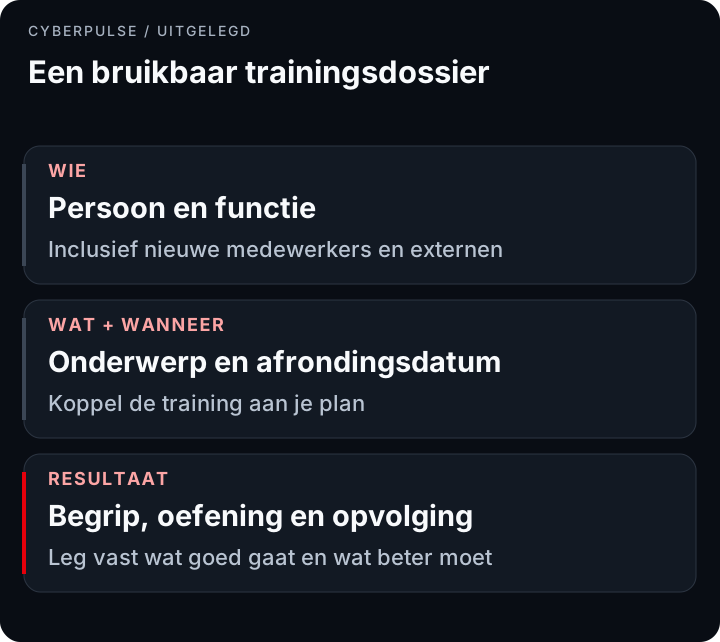
Bewaar je trainingsplan, registraties per persoon en resultaten die bij je doel passen. Voeg certificaten toe waar die vereist zijn. Met quizzen en oefeningen kun je laten zien wat mensen begrijpen; simulaties zijn één mogelijke manier om gedrag te oefenen.
Let op de dekking: nieuwe medewerkers, relevante externen en het management raken gemakkelijk buiten beeld. Houd ook bij welke verbeteringen je na de resultaten hebt doorgevoerd.
Zo begin je
- Bepaal je kaders. Noteer wetgeving, normen en klantafspraken.
- Kies doelgroepen en inhoud. Een receptionist, beheerder en bestuurder hebben andere risico’s.
- Regel de start en herhaling. Volg concrete termijnen waar die gelden; onderbouw elders je eigen ritme.
- Leg uitvoering en resultaten vast. Zorg dat het dossier de hele relevante periode bestrijkt.
- Evalueer. Pas training aan na incidenten, functiewijzigingen en nieuwe dreigingen.
CyberPulse helpt met korte wekelijkse lessen, quizzen, phishingsimulaties en rapportage per medewerker. Dat ondersteunt je trainingsdossier; volledige naleving vraagt ook om je eigen beleid, techniek en processen. Vind een partner of bekijk het partnermodel.
Veelgestelde vragen
Is security awareness training wettelijk verplicht?
Dat hangt af van je organisatie. Onder meer de Cbw en DORA kennen trainingseisen. Ook normen en contracten kunnen training verlangen. De AVG schrijft geen specifieke cursus voor.
Voor wie geldt de Cyberbeveiligingswet?
Controleer sector, omvang, verbonden ondernemingen en uitzonderingen. De gebruikelijke grens is 50 of meer fte, of zowel omzet als balanstotaal boven €10 miljoen. Gebruik de officiële NCSC-scopecheck.
Wat is het verschil tussen NIS2 en de Cbw?
NIS2 is de Europese richtlijn. De Cbw is de Nederlandse uitvoering en geldt sinds 15 augustus 2026. Andere EU-landen hebben hun eigen nationale uitwerking.
Is een jaarlijkse e-learning genoeg voor ISO 27001?
Niet automatisch. Onderbouw de inhoud en frequentie vanuit risico’s, rollen en regelmatige updates. Neem instromers en wijzigingen mee en bewaar passend bewijs van competentie en bewustzijn.
Moet ik training kunnen aantonen?
Waar een kader bewijs vraagt, moet je uitvoering kunnen laten zien. Bewaar plan, deelname, afronding en relevante resultaten per persoon. Voeg certificaten toe waar die vereist zijn.
Wat kost niet-voldoen?
Dat verschilt per kader en overtreding: wettelijke handhaving, auditbevindingen of contractuele gevolgen. Een ontbrekende training leidt niet automatisch tot een vaste boete of persoonlijke aansprakelijkheid.
Bronnen
- Rijksoverheid, Cyberbeveiligingswet vanaf 15 augustus 2026 van kracht
- EUR-Lex, NIS2-richtlijn (EU) 2022/2555
- EUR-Lex, DORA-verordening (EU) 2022/2554
- Wetten.overheid.nl, circulaire BIO2 (BWBR0052376)
- NCTV, bestuurlijke aansprakelijkheid en trainingsplicht
- EUR-Lex, AVG, Verordening (EU) 2016/679
- IGJ, vragen over NEN 7510
- NCSC, valt mijn organisatie onder de Cyberbeveiligingswet?
CyberPulse neem je af via een partner: vind een partner · MSP of IT-partner? Bekijk het partnerprogramma