NIS2 security awareness training: wat moet je regelen in 2026?
CyberPulse · Laatst bijgewerkt: 15 november 2026
In het kort
NIS2 vraagt om cyberhygiëne en opleiding in cyberbeveiliging. In Nederland loopt dat via de Cbw. Kies training op basis van je risico’s, neem nieuwe medewerkers mee en leg vast wat mensen hebben geleerd.
Voor organisaties binnen de reikwijdte van de Cyberbeveiligingswet geldt de zorgplicht sinds 15 augustus 2026. Een cursus inkopen is een begin; je moet ook kunnen uitleggen waarom de aanpak past en hoe je die uitvoert.
Wat eist NIS2 van medewerkerstraining?
Artikel 21(2)(g) van NIS2 noemt cyberhygiëne en cybersecuritytraining als onderdeel van het risicobeheer. De Nederlandse Cbw werkt de verplichtingen uit. Of je organisatie eronder valt, hangt af van sector, omvang en uitzonderingen: controleer dat via de Cbw-gids.
De wet geeft geen universele onderwerpenlijst of vaste trainingsfrequentie voor alle medewerkers. Je programma moet passen bij de risico’s, systemen en werkzaamheden van je organisatie. Het bestuur heeft daarnaast een eigen trainingstraject.
Welk gedrag wil je oefenen?
Een praktische basis bestaat uit:
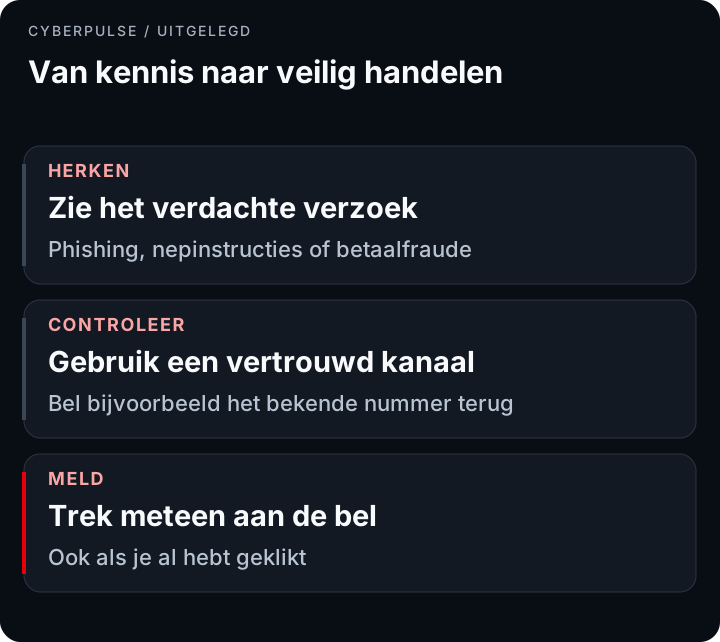
- Phishing en social engineering: verdachte e-mails, telefoontjes en betaalverzoeken herkennen en controleren.
- Wachtwoorden en MFA: unieke wachtwoorden gebruiken en onverwachte inlogverzoeken afwijzen.
- Incidenten melden: weten waar je terechtkunt, ook na een eigen fout.
- Veilig werken: apparaten vergrendelen, goedgekeurde kanalen gebruiken en gegevens zorgvuldig delen.
Neem ook nieuwe aanvalsvormen mee. Bij ClickFix vraagt een website je bijvoorbeeld om zelf een opdracht buiten de browser uit te voeren. De veilige reactie is stoppen en melden.
Dit zijn praktische trainingsonderwerpen, geen wettelijke afvinklijst. Verdiep ze per functie: financiën oefent betaalfraude, HR nepsollicitaties en IT veilig beheer.
Hoe vaak moeten medewerkers trainen?
Er is geen algemeen NIS2-getal zoals “iedere maand” of “één keer per jaar”. Leg je keuze vast op basis van risico’s, personeelswisselingen en de resultaten van eerdere trainingen.
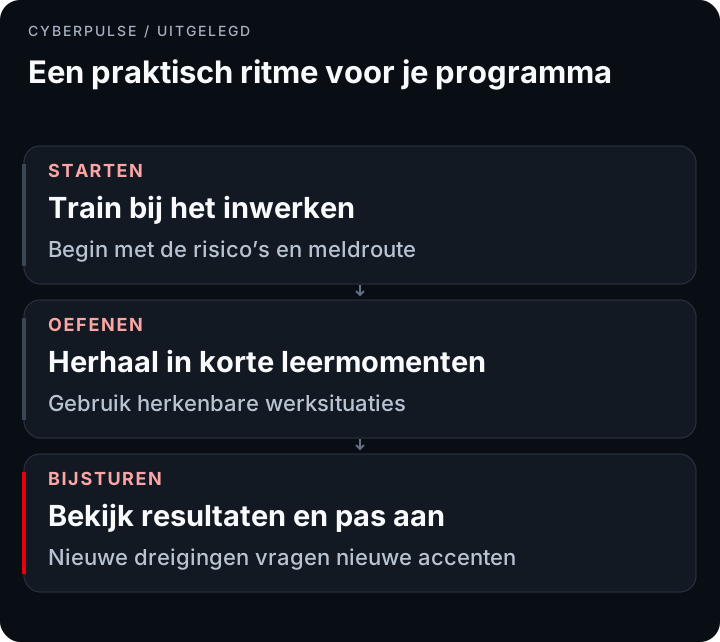
Een vast ritme helpt om instromers en functiewijzigingen mee te nemen. Een jaarlijkse training kan onderdeel van je aanpak zijn, maar lost de tussenliggende instroom en nieuwe risico’s niet vanzelf op. Plan daarvoor aparte momenten.
Hoe laat je zien dat de training werkt?
Bewaar per persoon onderwerp, datum, afronding en resultaat. Koppel die registraties aan je trainingsplan: welke risico’s wilde je verkleinen en welke doelgroepen moesten meedoen?
Een quiz helpt begrip te toetsen. Een oefening of phishingsimulatie kan laten zien hoe mensen handelen. Kijk daarbij ook naar melden en opvolging; alleen een klikpercentage vertelt weinig over de volledige weerbaarheid.
Gebruik de uitkomsten om bij te sturen. Bij veel fouten rond betaalverzoeken organiseer je bijvoorbeeld gerichte herhaling én controleer je de betaalprocedure. Training vervangt geen technische beveiliging of goede processen.
Zo zet je het programma op
- Breng risico’s en doelgroepen in kaart. Vergeet relevante externen niet.
- Schrijf leerdoelen op. Bijvoorbeeld: rekeningwijzigingen altijd via een bekend nummer verifiëren.
- Koppel training aan het inwerken. Laat nieuwe collega’s direct beginnen.
- Plan herhaling en oefening. Motiveer de frequentie in je trainingsplan.
- Registreer en verbeter. Volg achterstanden op en bespreek de resultaten met het bestuur.
CyberPulse ondersteunt dit met korte wekelijkse lessen, quizzen, phishingsimulaties en registraties per medewerker. Wekelijks trainen is onze praktische invulling, geen wettelijke frequentie. Vind een partner of bekijk welke andere kaders training vragen.
Veelgestelde vragen
Is security awareness training verplicht onder NIS2?
Voor organisaties binnen de wettelijke scope hoort cybersecuritytraining bij de zorgplicht. In Nederland gelden de nationale verplichtingen via de Cbw sinds 15 augustus 2026.
Voor welke organisaties geldt de NIS2-trainingsplicht?
Beoordeel sector, omvang, verbonden ondernemingen en uitzonderingen via de NCSC-scopecheck. Alleen “meer dan 50 medewerkers of €10 miljoen omzet” is geen correcte volledige scopebepaling.
Hoe vaak moeten medewerkers trainen onder NIS2?
Er is geen algemene wettelijke frequentie voor alle medewerkers. Onderbouw het ritme vanuit risico’s en resultaten, en neem instromers en relevante wijzigingen mee.
Welke onderwerpen moet een NIS2-training behandelen?
De wet geeft geen universeel curriculum. Phishing, wachtwoorden en MFA, incidenten melden en veilig werken zijn praktische basisonderwerpen; voeg risico’s en verdieping per functie toe.
Welke boetes riskeer ik als ik niet train?
De zorgplicht kan worden gehandhaafd. Sancties hangen af van de overtreding, classificatie en omstandigheden. Een ontbrekende training betekent niet automatisch dat het maximale boetebedrag wordt opgelegd.
Geldt de trainingsplicht ook voor bestuurders?
Voor uitvoerende bestuurders geldt daarnaast een specifieke trainingseis met certificaat. Volgens de NCTV zijn niet-uitvoerende bestuurders en toezichthouders daarvan uitgezonderd.
Bronnen
- Rijksoverheid, Cyberbeveiligingswet vanaf 15 augustus 2026 van kracht
- EUR-Lex, NIS2-richtlijn (EU) 2022/2555
- NCSC, zorgplicht Cyberbeveiligingswet
- RDI, Cyberbeveiligingswet
- NCTV, bestuurlijke aansprakelijkheid en trainingsplicht
- NCSC, valt mijn organisatie onder de Cyberbeveiligingswet?
CyberPulse neem je af via een partner: vind een partner · MSP of IT-partner? Bekijk het partnerprogramma