NIS2-checklist: 10 stappen voor je Cbw-aanpak
CyberPulse · Laatst bijgewerkt: 15 november 2026
In het kort
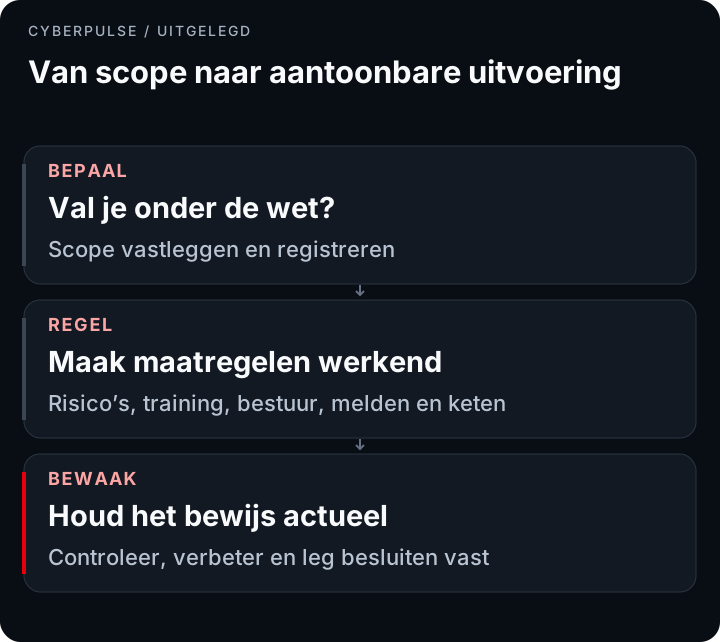
Begin met je scope en registratie. Regel daarna risico’s, maatregelen, medewerkerstraining, bestuur en incidentmelding. Bewaar per onderdeel bewijs en controleer regelmatig of de aanpak werkt. Deze checklist helpt bij de organisatie; hij vervangt geen volledige Cbw-beoordeling.
De Cyberbeveiligingswet geldt sinds 15 augustus 2026. Gebruik de tien stappen hieronder als werkvolgorde en wijs per stap een eigenaar aan.
1. Bepaal of je onder de wet valt
Controleer sector, diensten, omvang en uitzonderingen met de NIS2 Zelfevaluatie. De gebruikelijke omvangsgrens is 50 of meer fte, of zowel jaaromzet als balanstotaal boven €10 miljoen. Verbonden ondernemingen en uitzonderingen kunnen de uitkomst veranderen. Bewaar je onderbouwing.
2. Registreer de organisatie
Val je onder de wet? Registreer via MijnNCSC. Leg vast wie de gegevens onderhoudt en bewaar de bevestiging. Controleer je classificatie als essentiële of belangrijke entiteit.
3. Breng risico’s en afhankelijkheden in kaart
Welke processen en systemen zijn kritiek? Wat gebeurt er bij uitval, gegevensverlies of een incident bij een leverancier? Leg risico’s, bestaande maatregelen en verbeterpunten vast. Kijk ook naar fysieke verstoringen en herstelmogelijkheden.
4. Richt de zorgplicht in
Maak een maatregelenpakket voor onder meer incidentafhandeling, continuïteit, back-ups, ketenbeveiliging, veilig beheer en toegang. Laat het bestuur de maatregelen goedkeuren. De NCSC-uitleg van de zorgplicht helpt bij de indeling.
5. Organiseer medewerkerstraining
Kies leerdoelen die bij de risico’s en functies passen. Neem instromers mee, plan onderbouwde herhaling en registreer deelname en resultaten. De wet schrijft geen algemeen wekelijks ritme voor. Zie NIS2 security awareness training.
6. Regel de bestuurderstraining
Uitvoerende bestuurders volgen een passende training met certificaat en houden hun kennis actueel. De NCTV noemt een termijn van twee jaar na inwerkingtreding. Niet-uitvoerende bestuurders en toezichthouders vallen buiten deze specifieke trainingsplicht. Zie NIS2-bestuurderstraining.
7. Leg de meldroute vast en oefen die
Maak duidelijk waar medewerkers intern melden en wie de externe melding verzorgt. Voor significante incidenten zijn dit de algemene NIS2-meldmomenten:
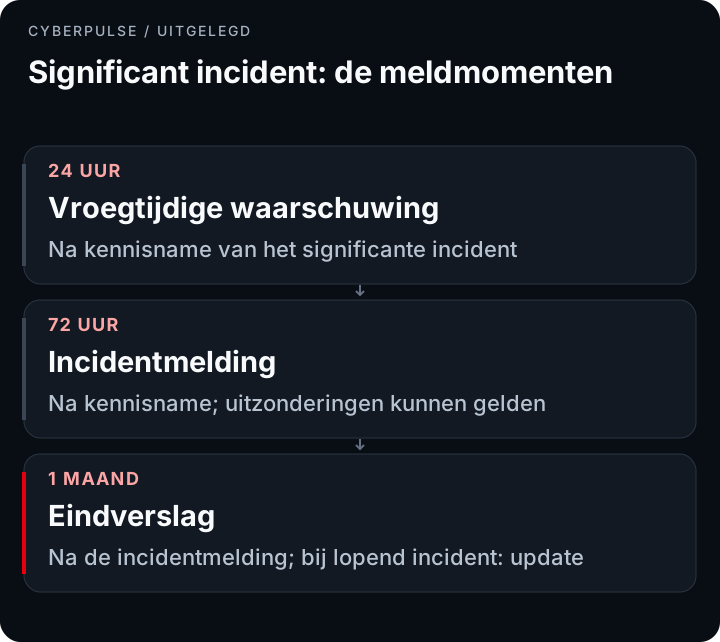
De klok start bij kennisname van het significante incident. De maand voor het eindverslag loopt vanaf de incidentmelding. Bij een nog lopend incident gelden regels voor een voortgangsverslag en later eindverslag. Leg de toepasselijke procedure vast met je CSIRT en bevoegde autoriteit.
8. Maak afspraken met leveranciers
Beoordeel kritieke leveranciers, leg beveiligingseisen en incidentafspraken vast en houd rekening met personeelswisselingen en onderaannemers. Lever je zelf aan een Cbw-organisatie? Dan kunnen klantafspraken gelden, ook als je zelf buiten de wettelijke scope valt.
9. Bouw het bewijsdossier op
Bewaar scopebeoordeling, registratie, risicoanalyse, maatregelen, trainingsregistraties, bestuurscertificaten, meldprocedure en leveranciersafspraken. Een trainingsplatform ondersteunt het trainingsdeel; het levert niet automatisch dit volledige dossier.
10. Controleer en verbeter
Plan periodieke controle, bespreek uitkomsten met het bestuur en volg verbeterpunten op. Toezicht en sancties verschillen onder meer per sector en classificatie. Essentiële en belangrijke entiteiten hebben beide verplichtingen; “belangrijk” betekent geen vrijstelling.
Begin met één overzicht: stap, eigenaar, deadline, bewijs en status. Gebruik de Cbw-trainingseisen voor verdieping. CyberPulse helpt bij training en registraties per medewerker: vind een partner.
Veelgestelde vragen
Hoe weet ik of mijn organisatie onder NIS2 / de Cyberbeveiligingswet valt?
Gebruik de officiële NIS2 Zelfevaluatie en NCSC-scopecheck. Kijk naar sector, omvang, verbonden ondernemingen en uitzonderingen. Bewaar je onderbouwing en classificatie.
Wat is het verschil tussen een essentiële en een belangrijke entiteit?
Beide hebben verplichtingen. Het verschil raakt onder meer toezicht en sancties: essentiële entiteiten kunnen proactief toezicht krijgen, belangrijke entiteiten vooral achteraf na aanwijzingen van niet-naleving.
Welke meldtermijnen gelden er bij een incident?
Algemeen: waarschuwing binnen 24 uur en incidentmelding binnen 72 uur na kennisname. Eindverslag binnen een maand na de incidentmelding; voor lopende incidenten en bijzondere categorieën gelden aanvullende regels.
Moet ik al geregistreerd zijn in het entiteitenregister?
De registratieplicht geldt sinds 15 augustus 2026 voor organisaties binnen scope. Registreer via MijnNCSC en houd de geregistreerde gegevens actueel.
Is een jaarlijkse e-learning genoeg voor de opleidingsplicht?
De wet noemt geen algemene vaste frequentie. Onderbouw de aanpak vanuit risico’s, neem instromers en veranderingen mee en bewaar uitvoeringsbewijs. Jaarlijks alleen is niet automatisch voldoende of onvoldoende.
Wat moet ik voor bestuurders regelen?
Uitvoerende bestuurders hebben passende training met certificaat nodig en moeten kennis actueel houden. De NCTV noemt twee jaar na inwerkingtreding. Niet-uitvoerende bestuurders en toezichthouders zijn van deze specifieke plicht uitgezonderd.
Bronnen
- Regelhulpen voor bedrijven, NIS2 Zelfevaluatie
- NCSC, Cyberbeveiligingswet (NIS2)
- NCSC, Zorgplicht
- Digital Trust Center, Toolkit NIS2
- NCTV, bestuurlijke aansprakelijkheid en trainingsplicht
- RDI, Cyberbeveiligingswet
- Rijksoverheid, Cyberbeveiligingswet vanaf 15 augustus 2026 van kracht
- NCSC, valt mijn organisatie onder de Cyberbeveiligingswet?
CyberPulse neem je af via een partner: vind een partner · MSP of IT-partner? Bekijk het partnerprogramma