Cyberbeveiligingswet: deze trainingseisen gelden in 2026
CyberPulse · Laatst bijgewerkt: 15 november 2026
In het kort
Valt je organisatie onder de Cyberbeveiligingswet? Dan hoort medewerkerstraining bij de zorgplicht. Uitvoerende bestuurders volgen daarnaast een training met certificaat. Bewaar voor beide sporen bewijs per persoon.
De Cyberbeveiligingswet (Cbw) is sinds 15 augustus 2026 de Nederlandse uitvoering van NIS2. Training is één onderdeel van een bredere beveiligingsaanpak.
Valt jouw organisatie onder de wet?
Controleer eerst je sector en omvang. De Cbw bestrijkt 18 sectoren en ongeveer 8.000 organisaties. De gebruikelijke omvangsgrens is 50 of meer fte, of zowel een jaaromzet als balanstotaal boven €10 miljoen. Tel partner- en verbonden ondernemingen mee waar de omvangsregels dat vragen.
Er zijn uitzonderingen zonder omvangsgrens, onder meer voor bepaalde digitale diensten en overheidsorganisaties. Met alleen je personeelsaantal kun je dus geen sluitend antwoord geven. Gebruik de officiële NCSC-scopecheck of de NIS2 Zelfevaluatie.
Wat moet je naast training regelen?
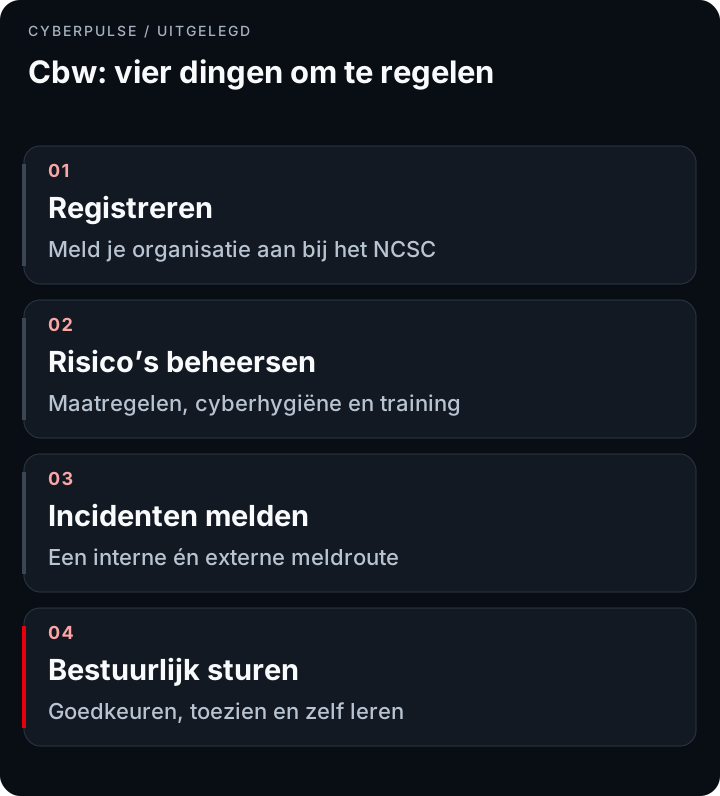
- Registratie: meld je organisatie aan in het entiteitenregister van het NCSC.
- Zorgplicht: beoordeel risico’s en neem passende maatregelen, waaronder opleiding en cyberhygiëne.
- Meldplicht: richt het proces voor significante incidenten in.
- Bestuur: laat het bestuur maatregelen goedkeuren, toezien op uitvoering en de vereiste kennis onderhouden.
De NIS2-checklist helpt je deze onderdelen in volgorde aan te pakken.
Welke training hebben medewerkers nodig?
De zorgplicht noemt opleiding in cyberbeveiliging. Er staat geen universeel lespakket of vaste frequentie voor alle medewerkers. Kies inhoud en herhaling die passen bij je risico’s.
Een praktische basis is phishing herkennen, verdachte verzoeken controleren, wachtwoorden en MFA veilig gebruiken en incidenten snel intern melden. Voeg onderwerpen toe die bij de functie horen: betaalfraude voor financiën, veilig beheer voor IT, veilig delen voor medewerkers met klantgegevens.
Neem training op in het inwerken en houd rekening met relevante externen. Hoe je dat organiseert staat in NIS2 security awareness training.
Wat geldt voor uitvoerende bestuurders?
Artikel 24 kent een aparte trainingseis. Uitvoerende bestuurders moeten binnen twee jaar na inwerkingtreding over de vereiste kennis en vaardigheden beschikken en die actueel houden. Een certificaat van de training hoort daarbij.
Volgens de NCTV vallen niet-uitvoerende bestuurders en toezichthouders buiten deze specifieke trainingsplicht. De training moet aansluiten op bestuurlijke besluitvorming over cyberrisico’s en maatregelen. Alleen de algemene personeelsmodule is daarvoor geen afdoende onderbouwing.
Bekijk NIS2-bestuurderstraining voor inhoud, doelgroep en certificaat.
Welk bewijs wil je klaar hebben?
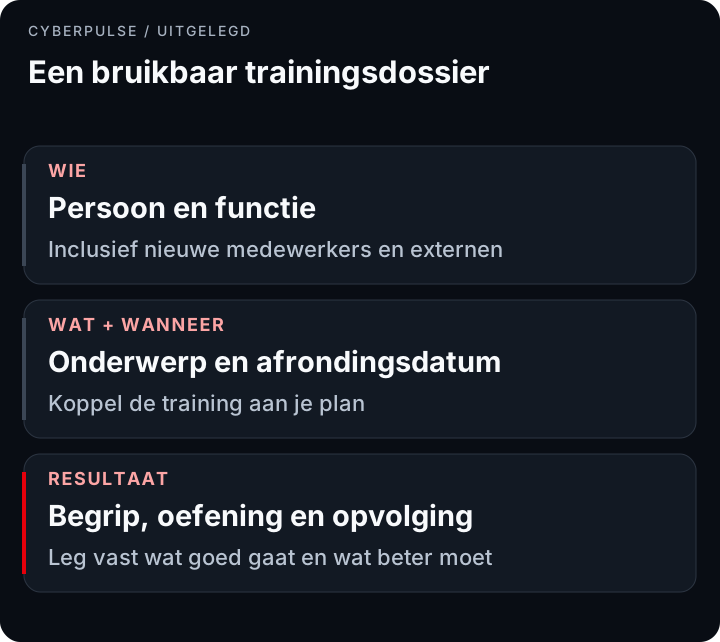
Bewaar naast trainingsregistraties en bestuurscertificaten ook de scopebeoordeling, registratiebevestiging, risicoanalyse, besluiten en meldprocedure. Een trainingsrapport vervangt die documenten niet.
Toezicht hangt af van je sector en de classificatie als essentiële of belangrijke entiteit. Niet voldoen kan leiden tot handhaving en sancties; een ontbrekende training levert niet automatisch een vaste boete op. Onderbouw daarom zowel je keuzes als de uitvoering.
Wat kun je nu doen?
- Wijs een eigenaar aan voor scope, registratie en het bewijsdossier.
- Start een passend medewerkerstraject en plan het bestuurstraject apart.
- Leg deelname, afronding en resultaten vast; volg achterstanden op.
- Oefen de meldroute en laat het bestuur het maatregelenpakket beoordelen.
- Controleer periodiek of de aanpak nog past bij je organisatie.
CyberPulse ondersteunt de trainingsregistratie met lessen, quizzen, certificaten en phishingsimulaties. Vind een partner. Voor de andere kaders is er het overzicht van trainingsverplichtingen.
Veelgestelde vragen
Mijn bedrijf heeft 40 medewerkers: moet ik iets met de Cyberbeveiligingswet?
Mogelijk. Kijk ook naar sector, verbonden ondernemingen en uitzonderingen. Bij minder dan 50 fte is voor de gebruikelijke financiële omvangsgrens zowel omzet als balanstotaal boven €10 miljoen relevant.
Wanneer moet mijn organisatie geregistreerd zijn?
De registratieplicht geldt sinds de inwerkingtreding op 15 augustus 2026 voor organisaties binnen de scope. Registreer via MijnNCSC en houd de gegevens actueel.
Wat is het verschil tussen NIS2 en de Cyberbeveiligingswet?
NIS2 is de Europese richtlijn; de Cbw voert die in Nederland uit. Voor de Nederlandse verplichtingen en procedures kijk je naar de Cbw en de officiële toelichting.
Geldt de Cyberbeveiligingswet ook voor toeleveranciers?
Niet automatisch. Beoordeel de eigen wettelijke scope. Daarnaast kunnen beveiligings- en trainingseisen via klantcontracten gelden, ook als je zelf buiten de Cbw valt.
Wat moet er in de training zitten?
Kies inhoud op basis van risico’s en functies. Cyberhygiëne, phishing, veilig werken en incidentmelding zijn praktische onderwerpen. Uitvoerende bestuurders hebben een apart traject met certificaat.
Wat gebeurt er als ik niet aan de trainingseisen voldoe?
Niet naleven kan tot toezicht, handhaving en sancties leiden. De gevolgen hangen af van classificatie, overtreding en omstandigheden; een gemiste cursus betekent niet automatisch een vaste boete.
Bronnen
- Rijksoverheid, Cyberbeveiligingswet vanaf 15 augustus 2026 van kracht
- NCSC, Zorgplicht onder de Cyberbeveiligingswet
- NCTV, bestuurlijke aansprakelijkheid en trainingsplicht
- RDI, Cyberbeveiligingswet
- EUR-Lex, NIS2-richtlijn (Richtlijn (EU) 2022/2555)
- NCSC, valt mijn organisatie onder de Cyberbeveiligingswet?
CyberPulse neem je af via een partner: vind een partner · MSP of IT-partner? Bekijk het partnerprogramma