ISO 27001 awareness training: wat de auditor in 2026 wil zien
CyberPulse · Laatst bijgewerkt: 15 november 2026
In het kort
ISO 27001 vraagt om competentie en bewustzijn. Passende awareness-training helpt daarbij. Leg vast wie welke kennis nodig heeft, hoe je die ontwikkelt en welk bewijs laat zien dat de aanpak werkt.
Een presentielijst vertelt wie aanwezig was. Voor je ISMS wil je ook weten of mensen hun rol veilig kunnen uitvoeren en het informatiebeveiligingsbeleid begrijpen.
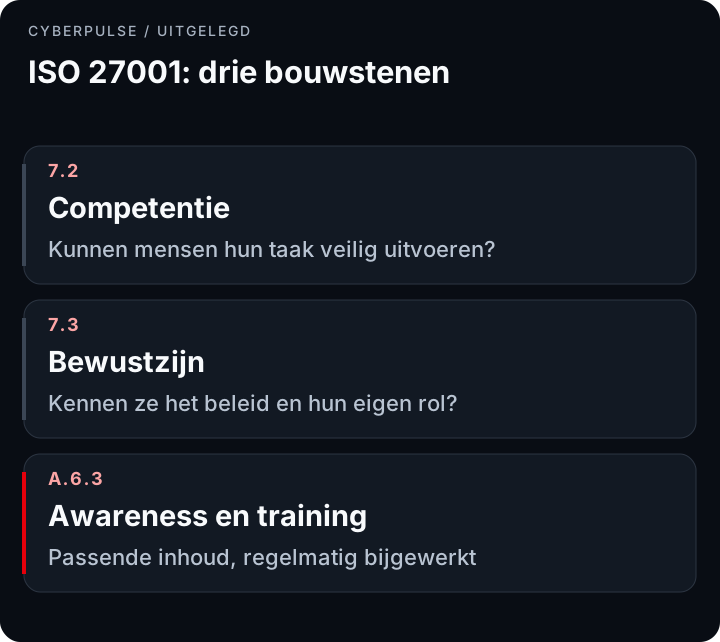
Welke onderdelen van ISO 27001 zijn relevant?
- Clausule 7.2 — competentie. Bepaal welke competenties nodig zijn, zorg dat mensen die hebben en bewaar passend bewijs.
- Clausule 7.3 — bewustzijn. Mensen moeten het beleid, hun bijdrage en de gevolgen van afwijkingen kennen.
- Annex A 6.3 — awareness, opleiding en training. Passende training en regelmatige updates sluiten aan op iemands functie.
De selectie en onderbouwing van Annex A-maatregelen leg je vast in de verklaring van toepasselijkheid. ISO 27002 geeft implementatierichtlijnen; gebruik die samen met je risicoanalyse. De officiële normtekst is verkrijgbaar via ISO of NEN.
ISO 27001-certificering is doorgaans een keuze of contracteis. Andere wettelijke trainingsplichten beoordeel je afzonderlijk.
Wat wil een auditor kunnen volgen?
Een begrijpelijke lijn van risico → leerdoel → uitvoering → resultaat. Denk aan een trainingsplan met doelgroepen, registraties per persoon, bewijs van competentie en een evaluatie van de werking.
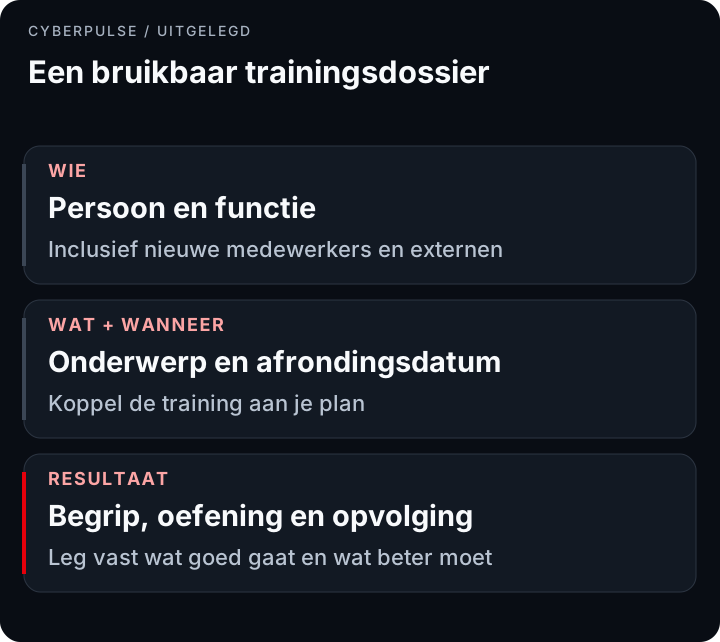
Een auditor kan documenten bekijken, medewerkers spreken en een steekproef nemen. Zorg dus dat ook een recente instromer of iemand met een bijzondere rol terug te vinden is. Alleen een gemiddeld deelnamepercentage dekt die vraag niet af.
Voor een systeembeheerder kan een gerichte oefening relevant competentiebewijs zijn. Voor de algemene awareness-basis zijn quizresultaten, oefeningen en gesprekken bruikbaar. Een quizscore is niet automatisch bewijs van alle competenties in een functie.
Hoe vaak moet je trainen?
ISO 27001 schrijft geen algemene jaarlijkse of maandelijkse awareness-frequentie voor. Onderbouw het ritme vanuit je risico’s en de behoefte aan regelmatige updates.
Train bij de start en bij relevante rol- of beleidswijzigingen. Herhaal onderwerpen waarop resultaten achterblijven en neem nieuwe dreigingen mee. Als een ander toepasselijk kader, zoals PCI DSS, een concrete termijn geeft, neem die ook op in je planning.
Een gezamenlijke basis voor iedereen kan prima werken. Voeg verdieping toe waar de functie dat vraagt; het is niet nodig om voor iedere medewerker een volledig aparte cursus te bouwen.
Welke fouten kun je voorkomen?
- Alleen aanwezigheid bewaren. Leg ook vast wat het resultaat zegt over begrip of competentie.
- Instromers en externen missen. Maak de doelgroep expliciet en houd die actueel.
- Geen relatie met de functie. Verbind verdieping aan werkelijke risico’s en taken.
- Training niet evalueren. Gebruik resultaten voor aanpassingen in training én processen.
- Bewijs niet terugvinden. Bewaar het centraal met een duidelijke periode en eigenaar.
Zo richt je het in
- Bepaal de competenties en awareness-doelen per relevante rol.
- Leg inhoud, doelgroep, ritme en verantwoordelijkheid vast.
- Registreer deelname en kies passende manieren om begrip te beoordelen.
- Neem resultaten en verbeteracties mee in de ISMS-cyclus.
CyberPulse helpt met trainingsregistraties, quizzen en phishingsimulaties. Je eigen rolgerichte verdieping en ISMS-onderbouwing blijven nodig. Vind een partner. Werk je in de zorg, lees dan ook NEN 7510 awareness training.
Veelgestelde vragen
Is een jaarlijkse e-learning genoeg voor ISO 27001?
Dat hangt af van je risico’s en invulling. De norm noemt geen algemene jaarlijkse frequentie. Neem instromers, functiegerichte verdieping en regelmatige updates mee en onderbouw je keuze.
Is ISO 27001-certificering wettelijk verplicht?
Meestal is certificering een keuze of contracteis. Wettelijke verplichtingen beoordeel je afzonderlijk. Voor sommige sectoren kunnen specifieke wettelijke verwijzingen naar normen gelden.
Welk bewijs vraagt een auditor voor awareness-training?
Denk aan trainingsplan, individuele registraties, passend competentiebewijs en evaluatie. De auditor beoordeelt dit binnen je ISMS en kan documenten, steekproeven en interviews gebruiken.
Wat is het verschil tussen clausule 7.2 en 7.3?
Clausule 7.2 gaat over de competentie die nodig is voor het werk en passend bewijs daarvan. Clausule 7.3 gaat over bewustzijn van beleid, bijdrage en gevolgen van afwijkingen.
Moet ik begrip toetsen, of is deelname registreren genoeg?
Aanwezigheid alleen toont begrip of competentie niet vanzelf aan. Gebruik passende beoordeling, bijvoorbeeld vragen of oefeningen. Een quizscore bewijst niet alle competenties voor iedere rol.
Waar vind ik de tekst van ISO 27001?
De officiële norm is verkrijgbaar via ISO of NEN. Gebruik ISO 27001 voor de eisen en ISO 27002 voor nadere implementatierichtlijnen bij de beheersmaatregelen.
Bronnen
- ISO, normpagina ISO/IEC 27001
- PCI Security Standards Council, document library (PCI DSS v4.0)
- NEN, NEN 7510-1:2024
CyberPulse neem je af via een partner: vind een partner · MSP of IT-partner? Bekijk het partnerprogramma