NEN 7510 awareness training: wat de norm en de IGJ vragen (2026)
CyberPulse · Laatst bijgewerkt: 15 november 2026
In het kort
NEN 7510 vraagt om passende awareness, opleiding en training in de zorg. De IGJ verwacht dat je de werking kunt aantonen. Een organisatiecertificaat is niet wettelijk verplicht; regelmatig onafhankelijk beoordelen wel.
Patiëntgegevens veilig houden vraagt ook veilig gedrag aan de balie, op de afdeling en onderweg. Je trainingsprogramma moet op die praktijk aansluiten.
Wat vraagt NEN 7510 aan awareness?
Werk met NEN 7510-1:2024 en NEN 7510-2:2024 en controleer eventuele overgangsafspraken voor je certificering. De beheersmaatregelen staan in deel 2. Bij 6.3 gaat het om awareness, opleiding en training, met passende inhoud en regelmatige updates.
Neem iedereen mee voor wie de maatregelen relevant zijn: zorgverleners, ondersteuning, ICT en relevante externen zoals waarnemers en uitzendkrachten. Bepaal de doelgroep vanuit toegang, werkzaamheden en risico’s; niet alleen vanuit het arbeidscontract.
De indeling sluit aan op ISO 27002:2022. Dat maakt een gezamenlijke trainingsaanpak voor ISO 27001 en NEN 7510 mogelijk, mits je ook de zorgspecifieke risico’s afdekt.
Welke situaties moet je team herkennen?
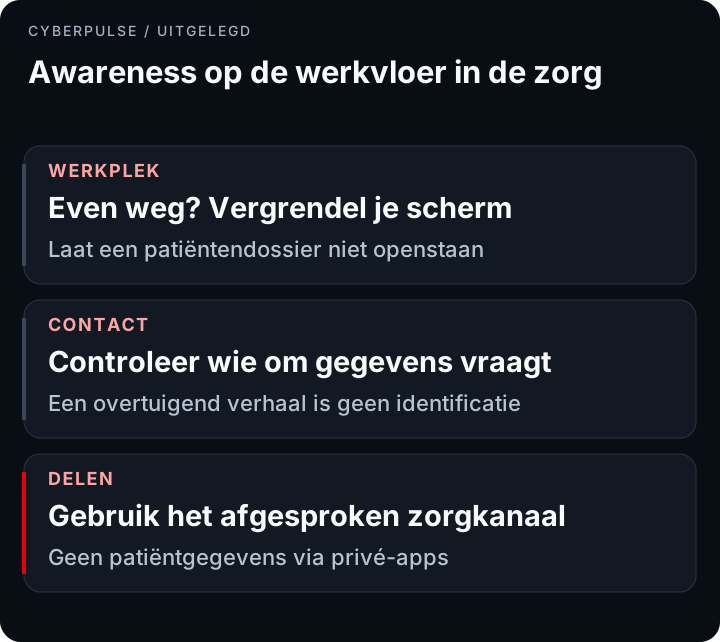
Kies voorbeelden die bij het werk passen:
- Een openstaand dossier: een medewerker wordt weggeroepen en vergrendelt de werkplek.
- Een overtuigende beller: de balie controleert identiteit en bevoegdheid voordat zij informatie verstrekt.
- Een bekende patiënt: een medewerker bekijkt het dossier alleen wanneer de taak dat rechtvaardigt.
- Werken onderweg: een wijkverpleegkundige schermt de tablet af en gebruikt de goedgekeurde verbinding en apps.
Dit zijn trainingsvoorbeelden, geen extra normeisen. Een gezamenlijke basis kan, met verdieping voor bijvoorbeeld behandelaren, baliepersoneel en systeembeheerders.
Wat verwacht de IGJ?
De IGJ beschrijft NEN 7510 als de wettelijke norm voor zorgaanbieders die persoonsgegevens in een zorginformatiesysteem verwerken. Ook kleine praktijken moeten kunnen laten zien dat ze volgens de norm werken. Voor jeugdhulp geldt volgens de IGJ een andere route via ISO 27001.
Een certificaat is niet verplicht. Je moet wel een werkend ISMS hebben en de werking van de maatregelen aantonen. De IGJ noemt onafhankelijke beoordelingen minstens één keer per drie jaar; wijzigingen en risico’s kunnen aanleiding geven tot vaker beoordelen. Dit is geen trainingsfrequentie.
Een beoordelaar kijkt dus verder dan een trainingsfactuur: wat heb je gepland, wie deed mee, wat is geleerd en wat is verbeterd?
Hoe maak je training aantoonbaar?
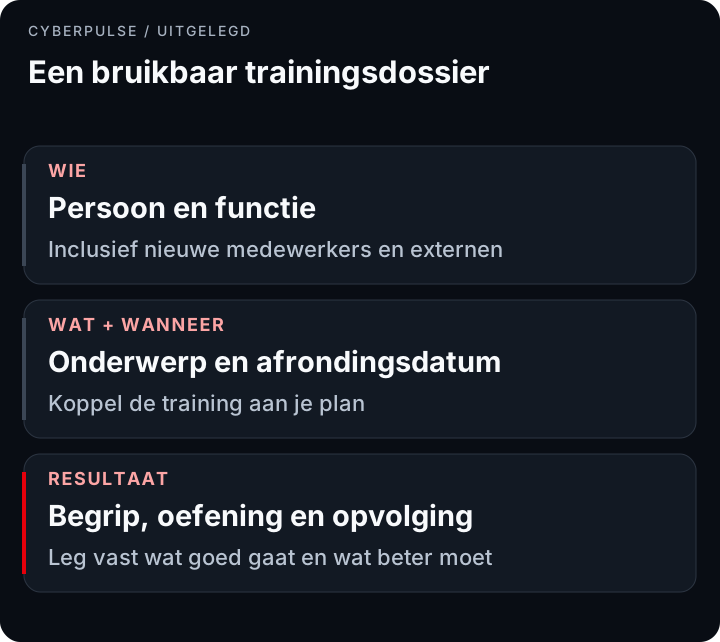
Bewaar een trainingsplan, deelname en resultaten per persoon. Toets begrip met vragen of oefeningen en gebruik de uitkomsten om bij te sturen. Een phishingsimulatie kan helpen, maar is niet op zichzelf de volledige awareness-aanpak.
Leg ook vast hoe instromers, waarnemers en functiewijzigingen worden meegenomen. Een actuele personeelslijst en een trainingslijst die maanden achterloopt vertellen twee verschillende verhalen.
Zo pak je het aan
- Bepaal de risico’s. Begin bij patiëntendossiers, gegevensuitwisseling en bereikbaarheid van zorg.
- Kies doelgroepen en leerdoelen. Verbind ze aan dagelijkse werkzaamheden.
- Train bij de start en herhaal. Neem beleidswijzigingen en nieuwe dreigingen mee.
- Registreer en evalueer. Bewaar resultaten en verbeteracties voor de onafhankelijke beoordeling.
CyberPulse helpt met lessen, quizzen, phishingsimulaties en registraties per medewerker. Combineer die basis met jullie zorgprocedures. Vind een partner. Lees ook hoe training kan bijdragen aan passende maatregelen onder de AVG.
Veelgestelde vragen
Is NEN 7510 wettelijk verplicht?
De IGJ verwacht naleving door zorgaanbieders die persoonsgegevens in zorginformatiesystemen verwerken. Ook kleine praktijken vallen daaronder. Een organisatiecertificaat is niet verplicht; aantoonbare werking en onafhankelijke beoordeling wel.
Wat is er veranderd met NEN 7510-1:2024?
De actuele delen zijn NEN 7510-1:2024 en 7510-2:2024. De beheersmaatregelen in deel 2 sluiten aan op ISO 27002:2022. Controleer overgangsafspraken voor bestaande certificering.
Hoe vaak moet een onafhankelijke beoordeling plaatsvinden?
De IGJ noemt minstens één keer per drie jaar. Risico’s en wijzigingen kunnen vaker beoordelen nodig maken. Dit is een beoordelingsfrequentie, geen trainingsfrequentie.
Moeten alle medewerkers een awareness training volgen?
Neem de mensen mee voor wie de maatregelen relevant zijn, op basis van toegang, werkzaamheden en risico’s. Vergeet waarnemers, uitzendkrachten en andere relevante externen niet.
Wat is het verschil tussen NEN 7510 en ISO 27001?
ISO 27001 is een algemene norm voor informatiebeveiligingsmanagement. NEN 7510 is gericht op de Nederlandse zorg. Je kunt trainingsbewijs delen, maar moet de zorgspecifieke eisen en risico’s afdekken.
Hoe toon ik aan dat mijn team getraind is?
Bewaar een trainingsplan, individuele registraties, passende resultaten en verbeteracties. Maak ook zichtbaar hoe instromers, externen en functiewijzigingen worden meegenomen.
Bronnen
CyberPulse neem je af via een partner: vind een partner · MSP of IT-partner? Bekijk het partnerprogramma