AVG en security awareness training: wat is verplicht in 2026?
CyberPulse · Laatst bijgewerkt: 15 november 2026
In het kort
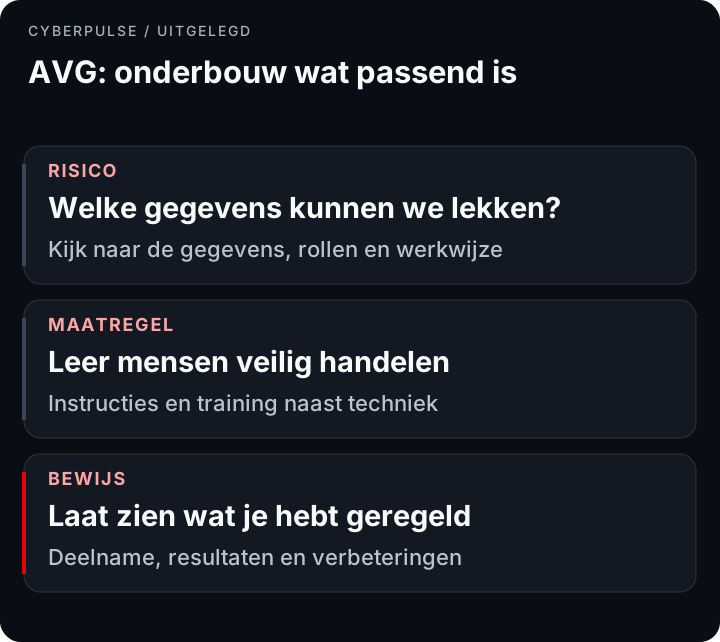
De AVG schrijft geen specifieke awareness-cursus of vaste frequentie voor. Wel moet je passende beveiligingsmaatregelen nemen. Onderbouw hoe instructies en training de risico’s van jouw gegevensverwerking verkleinen, en bewaar bewijs van de uitvoering.
De vraag is niet alleen “hebben we een cursus?”, maar ook: weten medewerkers hoe ze in hun eigen werk zorgvuldig met persoonsgegevens omgaan?
Wat zegt de AVG over training?
Drie bepalingen zijn relevant:
- Artikel 32: passende technische en organisatorische beveiligingsmaatregelen, afgestemd op de risico’s.
- Artikel 32(4): mensen met toegang tot persoonsgegevens verwerken die in beginsel alleen in opdracht van de verantwoordelijke of verwerker.
- Artikel 39(1)(b): de FG houdt onder meer toezicht op bewustmaking en opleiding van medewerkers die bij de verwerking zijn betrokken.
De FG-taak staat dus in onderdeel b van artikel 39(1). De AVG verlangt geen bepaald commercieel trainingsproduct en zegt ook niet dat één certificaat je volledig AVG-conform maakt.
Hoe bepaal je wat passend is?
Kijk naar de gevoeligheid van de gegevens, de hoeveelheid, wie toegang heeft en wat er mis kan gaan. Bij medische gegevens of grote klantexports is andere verdieping nodig dan bij een beperkt adressenbestand.
Maak de gewenste handeling concreet. “Wees voorzichtig met mail” helpt minder dan “controleer de ontvanger en gebruik het afgesproken kanaal voor dit document”. Combineer training met bijvoorbeeld toegangsbeheer, veilige deelmogelijkheden en duidelijke procedures.
Normen als ISO 27001 en, voor de zorg, NEN 7510 kunnen helpen bij die inrichting. Ze vervangen de eigen risicoafweging onder de AVG niet.
Welke situaties oefen je?
- Verkeerde ontvanger: controleer adres en bijlage voordat je verstuurt.
- Een verzoek om klantgegevens: verifieer identiteit en bevoegdheid via een vertrouwd kanaal.
- Phishing: meld het bericht of de fout meteen bij de afgesproken interne contactpersoon.
- Thuis verder werken: gebruik goedgekeurde voorzieningen en stuur geen export naar privémail.
Leer ook wanneer en hoe een mogelijk datalek intern wordt gemeld. De medewerker hoeft niet zelf de volledige juridische beoordeling te doen; snel melden geeft de verantwoordelijke de ruimte om dat tijdig te regelen.
Welk bewijs is bruikbaar?
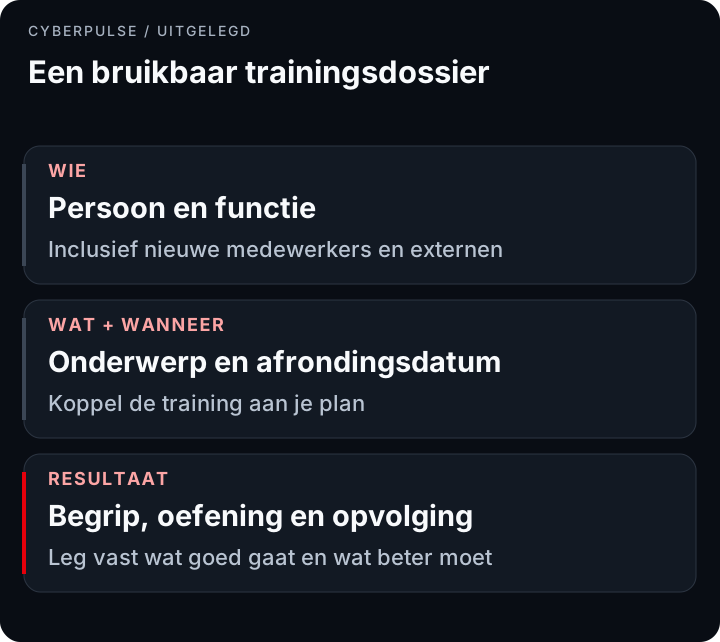
Een bruikbaar dossier bevat je onderbouwing, trainingsplan, registraties en evaluatie. Quizzen en oefeningen helpen laten zien of instructies begrepen zijn. Een aanwezigheidslijst kan onderdeel zijn van het bewijs, maar vertelt weinig over begrip of de werking van het hele programma.
Heeft je organisatie een FG? Betrek die bij de evaluatie. Het management blijft verantwoordelijk voor de maatregelen; de FG heeft een onafhankelijke advies- en toezichtrol.
Hoe vaak moet je trainen?
De AVG noemt geen vaste termijn. Plan training bij het inwerken en geef updates wanneer risico’s, rollen of werkwijzen veranderen. Kies daarnaast een herhaalritme dat je kunt onderbouwen en pas het aan op incidenten en resultaten.
Andere kaders kunnen wél concrete termijnen geven. Controleer daarom ook de overige trainingsverplichtingen, bijvoorbeeld BIO2 of PCI DSS.
Wat gebeurt er bij een datalek?
Een menselijke fout bewijst niet automatisch dat de beveiliging onvoldoende was. Wel telt mee welke maatregelen je had genomen en hoe je reageert. Artikel 83(4) kent voor onder meer beveiligingstekortkomingen een boetemaximum van €10 miljoen of 2% van de wereldwijde jaaromzet, wanneer dat hoger is. De daadwerkelijke beoordeling hangt af van de omstandigheden.
CyberPulse ondersteunt lessen, oefening en registratie per medewerker. Gebruik de resultaten naast je eigen privacybeleid en technische maatregelen. Vind een partner.
Veelgestelde vragen
Is security awareness training verplicht volgens de AVG?
De AVG schrijft geen specifieke cursus voor. Artikel 32 vraagt passende beveiligingsmaatregelen; instructie en training kunnen daarbij horen. Onderbouw je aanpak vanuit de risico’s van je gegevensverwerking.
Wat betekent artikel 39 voor onze functionaris gegevensbescherming?
Artikel 39(1)(b) noemt bewustmaking en opleiding binnen de toezichtstaak van de FG. Het management blijft verantwoordelijk voor de maatregelen; de FG adviseert en houdt onafhankelijk toezicht.
Hoe hoog kan een AVG-boete voor gebrekkige beveiliging zijn?
Artikel 83(4) kent voor onder meer beveiligingstekortkomingen een maximum van €10 miljoen of 2% van de wereldwijde jaaromzet, als dat hoger is. De concrete beoordeling hangt af van de omstandigheden.
Hoe vaak moet ik mijn medewerkers trainen?
De AVG noemt geen vaste frequentie. Train bij de start en relevante wijzigingen; kies onderbouwde herhaling op basis van risico’s, incidenten en resultaten.
Telt een e-learning met registratie als bewijs richting een toezichthouder?
Ja, die registratie kan onderdeel zijn van het bewijs. Combineer haar met je onderbouwing, inhoud, relevante resultaten en evaluatie. Een certificaat alleen bewijst geen volledige AVG-naleving.
Wat is het verschil met de trainingseis onder NIS2?
NIS2 noemt cybersecuritytraining expliciet binnen het risicobeheer voor organisaties in scope. De AVG werkt met passende beveiligingsmaatregelen voor persoonsgegevens. Een programma kan beide ondersteunen, mits passend ingericht.
Bronnen
- EUR-Lex, AVG (Verordening (EU) 2016/679)
- EUR-Lex, NIS2-richtlijn (Richtlijn (EU) 2022/2555)
- Rijksoverheid, Cyberbeveiligingswet van kracht per 15 augustus 2026
CyberPulse neem je af via een partner: vind een partner · MSP of IT-partner? Bekijk het partnerprogramma