PCI DSS security awareness training: requirement 12.6 uitgelegd (2026)
CyberPulse · Laatst bijgewerkt: 15 november 2026
In het kort
PCI DSS vraagt een formeel awareness-programma, met training bij indiensttreding en minstens jaarlijks. Phishing en social engineering horen expliciet in de inhoud. Controleer met je acquirer welke eisen en beoordelingsroute voor jouw organisatie gelden.
PCI DSS is de beveiligingsstandaard voor kaartgegevens. De verplichting loopt via de kaartmerken en contracten met bijvoorbeeld je acquirer: de partij die jouw kaartacceptatie regelt.
Voor wie is dit relevant?
Voor organisaties die kaarthoudergegevens opslaan, verwerken of verzenden, en voor relevante dienstverleners. Denk aan webshops, winkels, horeca en betaalverwerkers. De precieze scope en de manier waarop je naleving aantoont verschillen per inrichting.
Ook als je betalingen uitbesteedt, blijven er verantwoordelijkheden over. Bespreek met de acquirer of assessor welk self-assessment of welke beoordeling past. Niet elke beoordelingsroute bevat exact dezelfde vragen.
PCI DSS is geen wet. Niet voldoen kan wel contractuele en commerciële gevolgen hebben. Andere wetgeving, zoals de AVG, kan daarnaast van toepassing zijn.
Welke trainingseisen staan in 12.6?
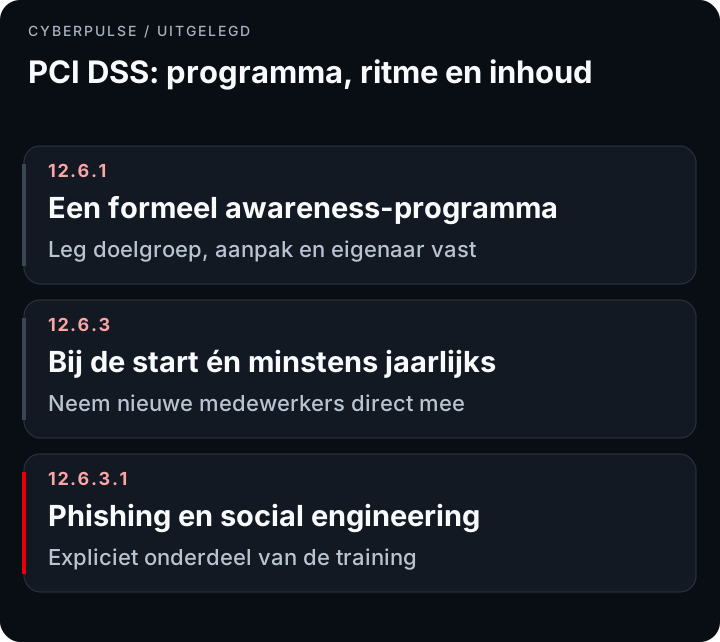
12.6.1 — formeel programma. Beschrijf wie je traint, welke onderwerpen je behandelt, hoe je dat doet en wie verantwoordelijk is. Betrek alle relevante medewerkers binnen je vastgestelde scope; vergeet parttimers, tijdelijke krachten en instromers niet.
12.6.3 — bij de start en minstens jaarlijks. Training hoort bij indiensttreding. Wachten tot de volgende algemene jaarronde kan dus een gat opleveren. Bewaak de herhaling per persoon, ook bij veel personeelswisselingen.
12.6.3.1 — phishing en social engineering. Deze onderwerpen zijn sinds 31 maart 2025 verplicht. Gebruik de actuele PCI DSS-versie en controleer of je inhoud aansluit op dreigingen voor de kaartgegevensomgeving.
Requirement 12.6 bevat daarnaast onder meer eisen over het actueel houden van het programma en erkenning van beleid door personeel. Behandel de drie bovenstaande punten daarom niet als een volledige PCI DSS-checklist.
Zijn phishingsimulaties verplicht?
Phishing moet worden behandeld, maar de trainingseis schrijft niet uitsluitend een simulatie als vorm voor. Een simulatie kan nuttig zijn om herkenning en melden te oefenen en gerichte herhaling te kiezen.
Maak ook andere situaties concreet: een telefonische “helpdesk” vraagt om toegang, een leverancier wil plots een betaalinstelling wijzigen of iemand vraagt om gegevens via een ongebruikelijk kanaal. Leer medewerkers controleren en intern melden.
Technische bescherming tegen phishing en bewustwording zijn verschillende maatregelen. De ene vervangt de andere niet.
Welk bewijs leg je vast?
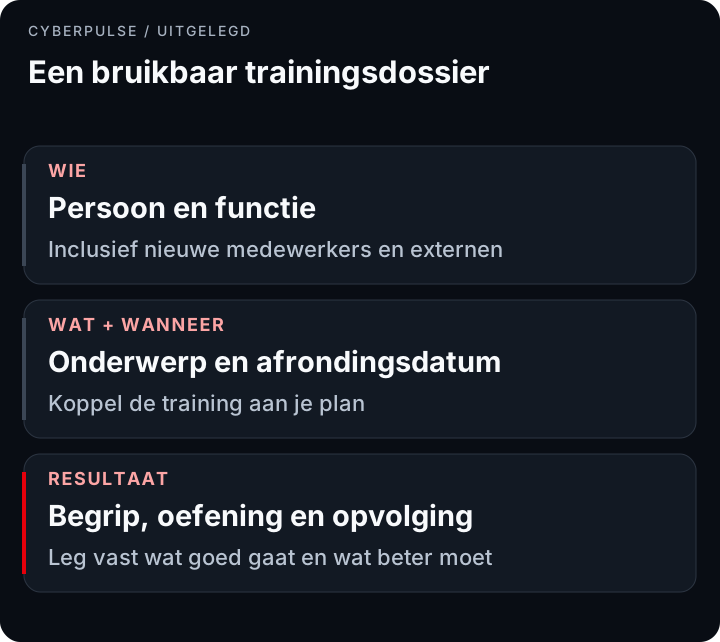
Bewaar je programma, doelgroep en inhoudsversies. Registreer per persoon training bij de start en herhaling. Leg resultaten, vereiste beleidsbevestigingen en opvolging vast voor zover de toepasselijke eisen dat vragen.
Een factuur voor een trainingsplatform bewijst niet dat medewerkers hebben deelgenomen. Een klikpercentage alleen laat evenmin zien dat de hele verplichte inhoud is behandeld.
Zo organiseer je het
- Bevestig de scope. Stem die af met de acquirer of assessor.
- Leg het programma vast. Doelgroep, inhoud, eigenaar en herhaalritme.
- Koppel training aan indiensttreding. Neem ook tijdelijke krachten mee.
- Bewaak herhaling en actualiteit. Controleer deadlines en nieuwe dreigingen.
- Bewaar het bewijs. Maak deelname en opvolging per periode terugvindbaar.
CyberPulse ondersteunt korte lessen, quizzen, phishingsimulaties en registraties. Combineer die met je eigen kaartgegevensbeleid en toepasselijke PCI DSS-procedures. Vind een partner. Vergelijk ook de aanpak voor ISO 27001.
Veelgestelde vragen
Is PCI DSS security awareness training wettelijk verplicht?
PCI DSS is geen wet. Verplichtingen lopen via kaartmerken en contracten met bijvoorbeeld je acquirer. Andere wetgeving, waaronder de AVG, kan daarnaast gelden.
Hoe vaak moet je personeel trainen volgens PCI DSS?
Requirement 12.6.3 vraagt training bij indiensttreding en minstens jaarlijks. Bewaak beide momenten per persoon en controleer de eisen voor jouw scope en beoordelingsroute.
Moet phishing verplicht in de training zitten?
Ja, 12.6.3.1 noemt phishing en social engineering. Die eis is sinds 31 maart 2025 verplicht. Controleer of je actuele inhoud de relevante dreigingen afdekt.
Wie moet de PCI DSS awareness training volgen?
Neem al het relevante personeel binnen de vastgestelde scope mee, inclusief tijdelijke krachten, parttimers en instromers. Stem scope en beoordelingsroute af met de acquirer of assessor.
Wat riskeer je als je niet aan requirement 12.6 voldoet?
Gevolgen lopen via kaartmerken en je contractuele relatie, bijvoorbeeld met de acquirer. Ze verschillen per situatie; PCI DSS schrijft geen uniforme overheidsboete voor.
Zijn phishingsimulaties verplicht onder PCI DSS?
De eis schrijft behandeling van phishing en social engineering voor, niet uitsluitend simulaties. Simulaties kunnen herkenning en melden helpen oefenen; technische maatregelen en andere training blijven nodig.
Bronnen
- PCI Security Standards Council, document library (PCI DSS v4.0)
- EUR-Lex, Verordening (EU) 2016/679 (AVG/GDPR)
- Rijksoverheid, Cyberbeveiligingswet vanaf 15 augustus 2026 van kracht
CyberPulse neem je af via een partner: vind een partner · MSP of IT-partner? Bekijk het partnerprogramma