DORA security awareness training: wat artikel 13(6) in 2026 van je eist
CyberPulse · Laatst bijgewerkt: 15 november 2026
In het kort
Voor financiële entiteiten binnen de reikwijdte van DORA zijn awareness- en weerbaarheidstraining verplichte opleidingsonderdelen. Iedereen doet mee, inclusief senior management. De diepgang moet passen bij de functie.
DORA geldt sinds 17 januari 2025. De Europese verordening werkt rechtstreeks. Artikel 13(6) vormt de basis voor de personeelstraining.
Voor wie geldt de trainingsplicht?
DORA richt zich op de financiële entiteiten die in artikel 2 zijn aangewezen, waaronder banken, verzekeraars, betaalinstellingen en beleggingsondernemingen. De reikwijdte kent uitzonderingen en bijzondere regimes. Er is geen algemene grens van 50 medewerkers, maar “elk financieel kantoor valt eronder” is te ruim.
Controleer dus je categorie en eventuele uitzondering. Ook een klein kantoor kan binnen de reikwijdte vallen. Omgekeerd kunnen bepaalde kleinere tussenpersonen zijn uitgezonderd.
ICT-leverancier? Een dienst aan een bank maakt je niet automatisch tot een financiële entiteit met precies dezelfde trainingsplicht. Je krijgt wel te maken met contractuele eisen; DORA kent daarnaast toezicht op aangewezen kritieke ICT-dienstverleners. Financiële entiteiten betrekken leveranciers waar passend bij relevante trainingen.
Wat vraagt artikel 13(6)?
Drie onderdelen:
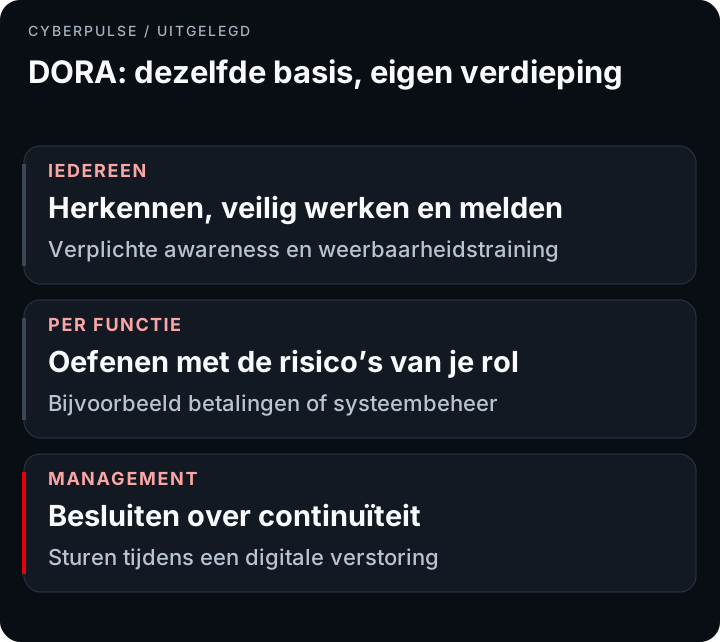
- Verplichte modules. Leg ICT-security-awareness en digitale operationele weerbaarheid vast in het opleidingsprogramma.
- Iedereen in de doelgroep. Alle medewerkers en het senior management doen mee.
- Diepgang per functie. Stem de complexiteit af op het takenpakket.
Het gaat dus ook over handelen tijdens verstoringen: wat doe je als systemen niet beschikbaar zijn, wie beslist en hoe blijft de dienstverlening verantwoord doorgaan?
Hoe maak je het functiegericht?
Gebruik bijvoorbeeld dezelfde basis voor phishing en incidentmelding. Voeg voor betalingsverkeer oefeningen over frauduleuze rekeningwijzigingen toe, voor beheerders herstel- en escalatiescenario’s en voor management besluitvorming over continuïteit.
Leg de keuze vast: welke groepen onderscheid je en waarom is die training passend? Een andere functienaam vraagt niet vanzelf een compleet eigen cursus; relevante verschillen in risico’s wel.
Wat doet het bestuur?
Het bestuur is verantwoordelijk voor de inrichting en uitvoering van het ICT-risicobeheer. Artikel 5(2)(g) noemt het toewijzen en periodiek beoordelen van passend budget, ook voor awareness en weerbaarheidstraining. Artikel 5(4) raakt het op peil houden van bestuurskennis.
Bewaar daarom niet alleen deelname van medewerkers, maar ook de opleidingskeuzes, budgetbesluiten en de manier waarop het bestuur resultaten bespreekt.
Hoe vaak train je en welk bewijs bewaar je?
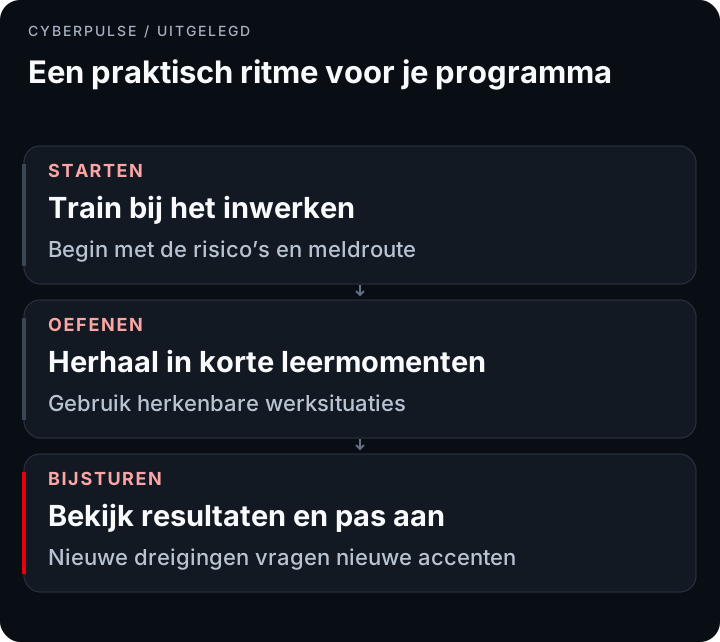
Artikel 13(6) noemt geen algemeen maandelijks of jaarlijks aantal. De Europese toezichthouder EIOPA benadrukt een aanpak die actueel en effectief blijft. Neem instromers, veranderingen en herhaling op in je plan.
Bewaar doelgroep, rolgerichte inhoud, deelname, resultaten en opvolging. Laat zien dat de verplichte onderdelen worden uitgevoerd en evalueer of mensen weten wat zij tijdens een verstoring moeten doen.
Hoe past dit naast andere kaders?
DORA is voor overlappende ICT-risicoverplichtingen een sectorspecifiek kader ten opzichte van NIS2. Tel verplichtingen daarom niet zonder beoordeling bij elkaar op. Een ICT-leverancier kan zelf ook onder de Cbw vallen; controleer de reikwijdte afzonderlijk.
Een gezamenlijk trainingsdossier kan bruikbaar zijn voor ISO 27001 en andere kaders, mits inhoud en bewijs op de toepasselijke eisen aansluiten. Bekijk ook het overzicht van trainingsverplichtingen.
CyberPulse ondersteunt doorlopende awareness en registratie per medewerker. Voeg de rolgerichte weerbaarheids- en continuïteitsoefeningen toe die jouw organisatie nodig heeft. Vind een partner.
Veelgestelde vragen
Geldt DORA ook voor kleine kantoren?
Ook een klein kantoor kan onder DORA vallen, maar artikel 2 kent uitzonderingen en bijzondere regimes. Er is geen algemene grens van 50 medewerkers. Controleer je categorie en eventuele vrijstelling.
Sinds wanneer geldt DORA?
DORA is van toepassing sinds 17 januari 2025. Het is een Europese verordening die rechtstreeks geldt, zonder aparte Nederlandse implementatiewet.
Is één jaarlijkse e-learning genoeg voor DORA?
Niet automatisch. Artikel 13(6) vraagt verplichte awareness- en weerbaarheidstraining, passend bij functies. Onderbouw inhoud, ritme en actualisering; neem instromers en wijzigingen mee.
Moet het senior management ook trainen?
Ja. Artikel 13(6) noemt alle medewerkers en senior management. Bestuurlijke kennis en budget voor training komen daarnaast aan bod in artikel 5.
Geldt DORA ook voor ICT-dienstverleners?
ICT-leveranciers krijgen onder meer contractuele eisen; aangewezen kritieke aanbieders kennen specifiek toezicht. Ze zijn niet automatisch financiële entiteiten met dezelfde trainingsplicht. Betrek hen waar passend bij relevante training.
Wat is het verschil tussen DORA en NIS2?
DORA is een rechtstreeks werkende sectorverordening. NIS2 is een richtlijn met nationale uitwerking. Beoordeel overlap: DORA is voor overlappende ICT-risicoverplichtingen het sectorspecifieke kader.
Bronnen
- EUR-Lex, Verordening (EU) 2022/2554 (DORA)
- EUR-Lex, Richtlijn (EU) 2022/2555 (NIS2)
- Rijksoverheid, Cyberbeveiligingswet vanaf 15 augustus 2026 van kracht
- EIOPA, DORA Article 13(6): training frequency
CyberPulse neem je af via een partner: vind een partner · MSP of IT-partner? Bekijk het partnerprogramma